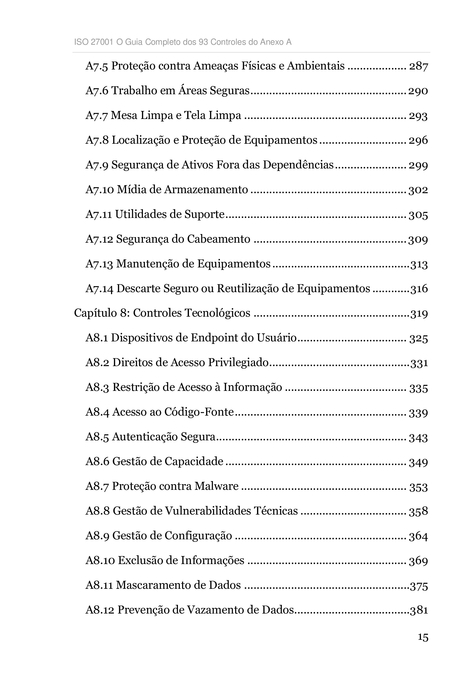
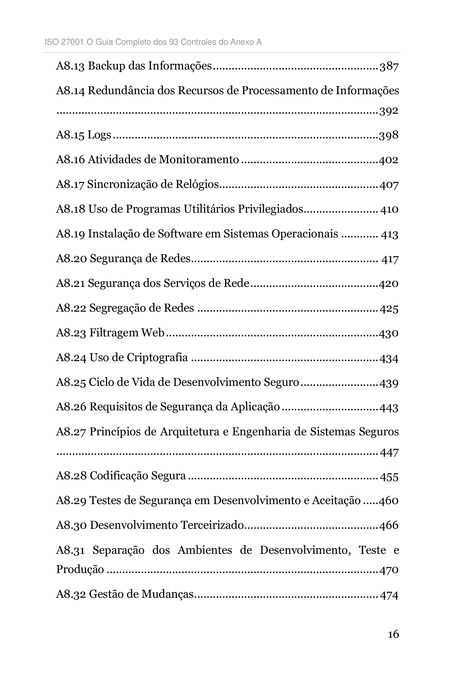
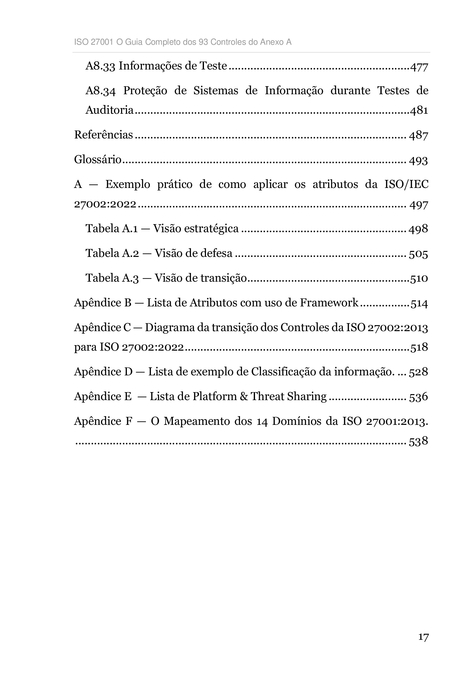
Você está a caminho da certificação ISO 27001. Sabe que precisa implementar os 93 controles do Anexo A. Mas quando abre a norma, o que vê é uma lista de requisitos sem contexto, sem exemplo e sem a perspectiva de quem já esteve do outro lado da mesa de auditoria.
É exatamente esse gap que este livro preenche.
Escrito por um Auditor Líder com quase 20 anos de campo, membro do comitê ABNT/CB-021 Revisor da família de Normas ISO 27000, este guia não repete a norma. Ele explica o que está por trás de cada controle, o que a ISO 27002 acrescenta que a 27001 não diz explicitamente, e o que qualquer auditor experiente vai verificar quando chegar na sua organização.
Você vai entender por que a versão 2022 não reduziu a exigência, apenas reorganizou. Vai aprender a transformar políticas em evidências reais. E vai sair de cada capítulo sabendo exatamente o que falta implementar e como provar que está feito.
Para quem leva segurança a sério, não para quem quer um certificado na parede.
Nelio Cardoso — Auditor Líder ISO 27001 | CRISC | MCSO | CFE | Membro ABNT/CB-021
| Number of Pages | 544 |
| Edition | 1 (2026) |
| Format | 16x23 (160x230) |
| Binding | Paperback with Flaps |
| Color | Black and White |
| Paper Type | Offset 90g |
| Language | Portuguese |
Do you have complaints about this book? Send an email to [email protected]
Click Login to leave your comment on the book.